Binance reveló cómo comenzó el robo de criptomonedas por USD 6.340 millones
Binance reconstruyó cómo se produjo el robo de criptomonedas por USD 6.340 millones: los atacantes utilizaron software adulterado y falsas entrevistas laborales para infiltrarse en los equipos de sus ingenieros. El FBI atribuyó la operación al grupo norcoreano TraderTraitor. La compañía aseguró que cubrirá las pérdidas de los usuarios.
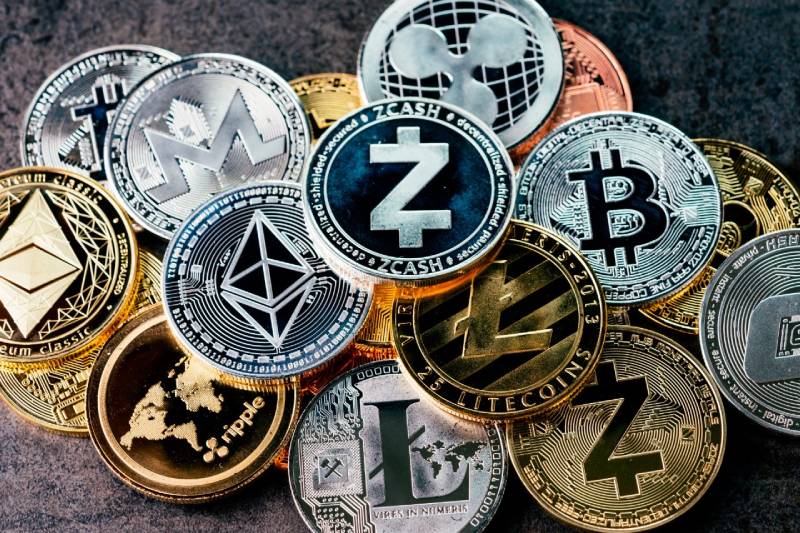
Binance reveló que el robo de criptomonedas por unos USD 6.340 millones, ocurrido el 29 de octubre de 2026, comenzó meses antes mediante una serie de maniobras de ingeniería social contra sus empleados. Según el informe preliminar de la compañía, los atacantes utilizaron software adulterado y falsas entrevistas laborales para infiltrarse en los equipos de ingenieros y acceder a la infraestructura que autorizaba las transferencias.
El FBI atribuyó el ataque al grupo norcoreano TraderTraitor, vinculado con operaciones de robo de activos digitales. La investigación reconstruyó una campaña que se inició en junio y avanzó durante septiembre y octubre, hasta alcanzar los sistemas internos de las billeteras de la plataforma.
El primer episodio ocurrió en junio, cuando un ingeniero del equipo de infraestructura de billeteras descargó una versión modificada de Homebrew, una herramienta utilizada para instalar programas. Buscaba incorporar un asistente de programación con inteligencia artificial que había encontrado en internet.
El área de seguridad detectó la actividad sospechosa, reemplazó el equipo y renovó las credenciales. Sin embargo, según Binance, los atacantes ya habían obtenido información sobre las funciones del empleado y la identidad de otros integrantes del equipo, un dato que luego les permitió avanzar con la operación.
La trampa de las entrevistas laborales
En septiembre, los delincuentes contactaron a otro desarrollador a través de una plataforma legítima de búsqueda de empleo. Se hicieron pasar por representantes de una empresa ficticia y organizaron un proceso de selección con entrevistas por videollamada y mensajería.
Para generar confianza, una de las personas que participó como supuesta reclutadora compartió perfiles en redes sociales con fotografías y videos personales. Durante una segunda entrevista, le solicitaron al ingeniero que descargara un ejercicio de programación como parte de la evaluación.
El archivo contenía código malicioso que se ejecutó durante la instalación. De acuerdo con el informe, el programa reemplazó componentes legítimos de una herramienta de desarrollo, permitió ejecutar instrucciones no autorizadas y estableció comunicación con un servidor controlado por los atacantes. Las herramientas de protección de la empresa no detectaron la amenaza en ese momento.
El 20 de octubre, los delincuentes aprovecharon el acceso a esa computadora y utilizaron una herramienta interna de inteligencia artificial de Binance para llegar a otros dos empleados vinculados con la infraestructura de billeteras. Así descubrieron que uno de ellos tenía almacenada en su equipo una credencial con permisos para desplegar programas dentro de los sistemas de la compañía.
El robo y la explotación de una función de Ethereum
El ataque se concretó el 29 de octubre. Los delincuentes utilizaron las credenciales obtenidas para acceder a los sistemas de autorización de las billeteras digitales y ejecutar transferencias no autorizadas.
En uno de los primeros movimientos, cinco billeteras de Binance enviaron 233,46 millones de XRP en apenas cuatro minutos. También se transfirieron aproximadamente 970.500 SOL desde Solana y 44,2 millones de OP desde Optimism. Entre los activos sustraídos se contabilizaron además 18.270 bitcoins.
Los atacantes utilizaron posteriormente EIP-7702, una funcionalidad de Ethereum que permite delegar determinadas operaciones de una cuenta a un contrato inteligente. De esa manera, consiguieron mantener movimientos de fondos incluso después de que Binance suspendiera los retiros habituales.
La compañía explicó que las autorizaciones maliciosas ya estaban registradas en la red blockchain y no podían anularse simplemente con la interrupción de sus servicios de retiro. Por eso, tuvo que desarrollar un procedimiento específico para revocarlas. El último movimiento no autorizado se completó varias horas después del inicio del ataque.
Binance aseguró que cubrirá las pérdidas
En su actualización del 3 de noviembre, la plataforma informó que había congelado o interceptado activos por aproximadamente USD 2.850 millones y que había repuesto el 98% de los activos afectados. También aseguró que reservó fondos por encima del valor necesario para cubrir la totalidad del impacto económico, por lo que los usuarios no asumirán las pérdidas.
La empresa reconoció la gravedad del incidente y pidió disculpas. Además, anunció que reconstruyó o reemplazó los sistemas comprometidos y que convocará a especialistas independientes en ciberseguridad para revisar lo ocurrido.
El caso supera ampliamente el ataque contra Bybit de febrero de 2025, cuando fueron sustraídos alrededor de USD 1.500 millones en criptomonedas. Según Binance, durante 2026 su equipo de seguridad detectó y frenó otros 57 intentos de ciberataques sospechados de estar vinculados con Corea del Norte.
La investigación continúa para determinar el recorrido de los fondos y establecer cómo los atacantes consiguieron sostener durante meses el acceso a sistemas internos de una de las mayores plataformas de criptomonedas del mundo.